เกาหลีใต้เร่งอุดช่องโหว่ภัยไซเบอร์


Thailand
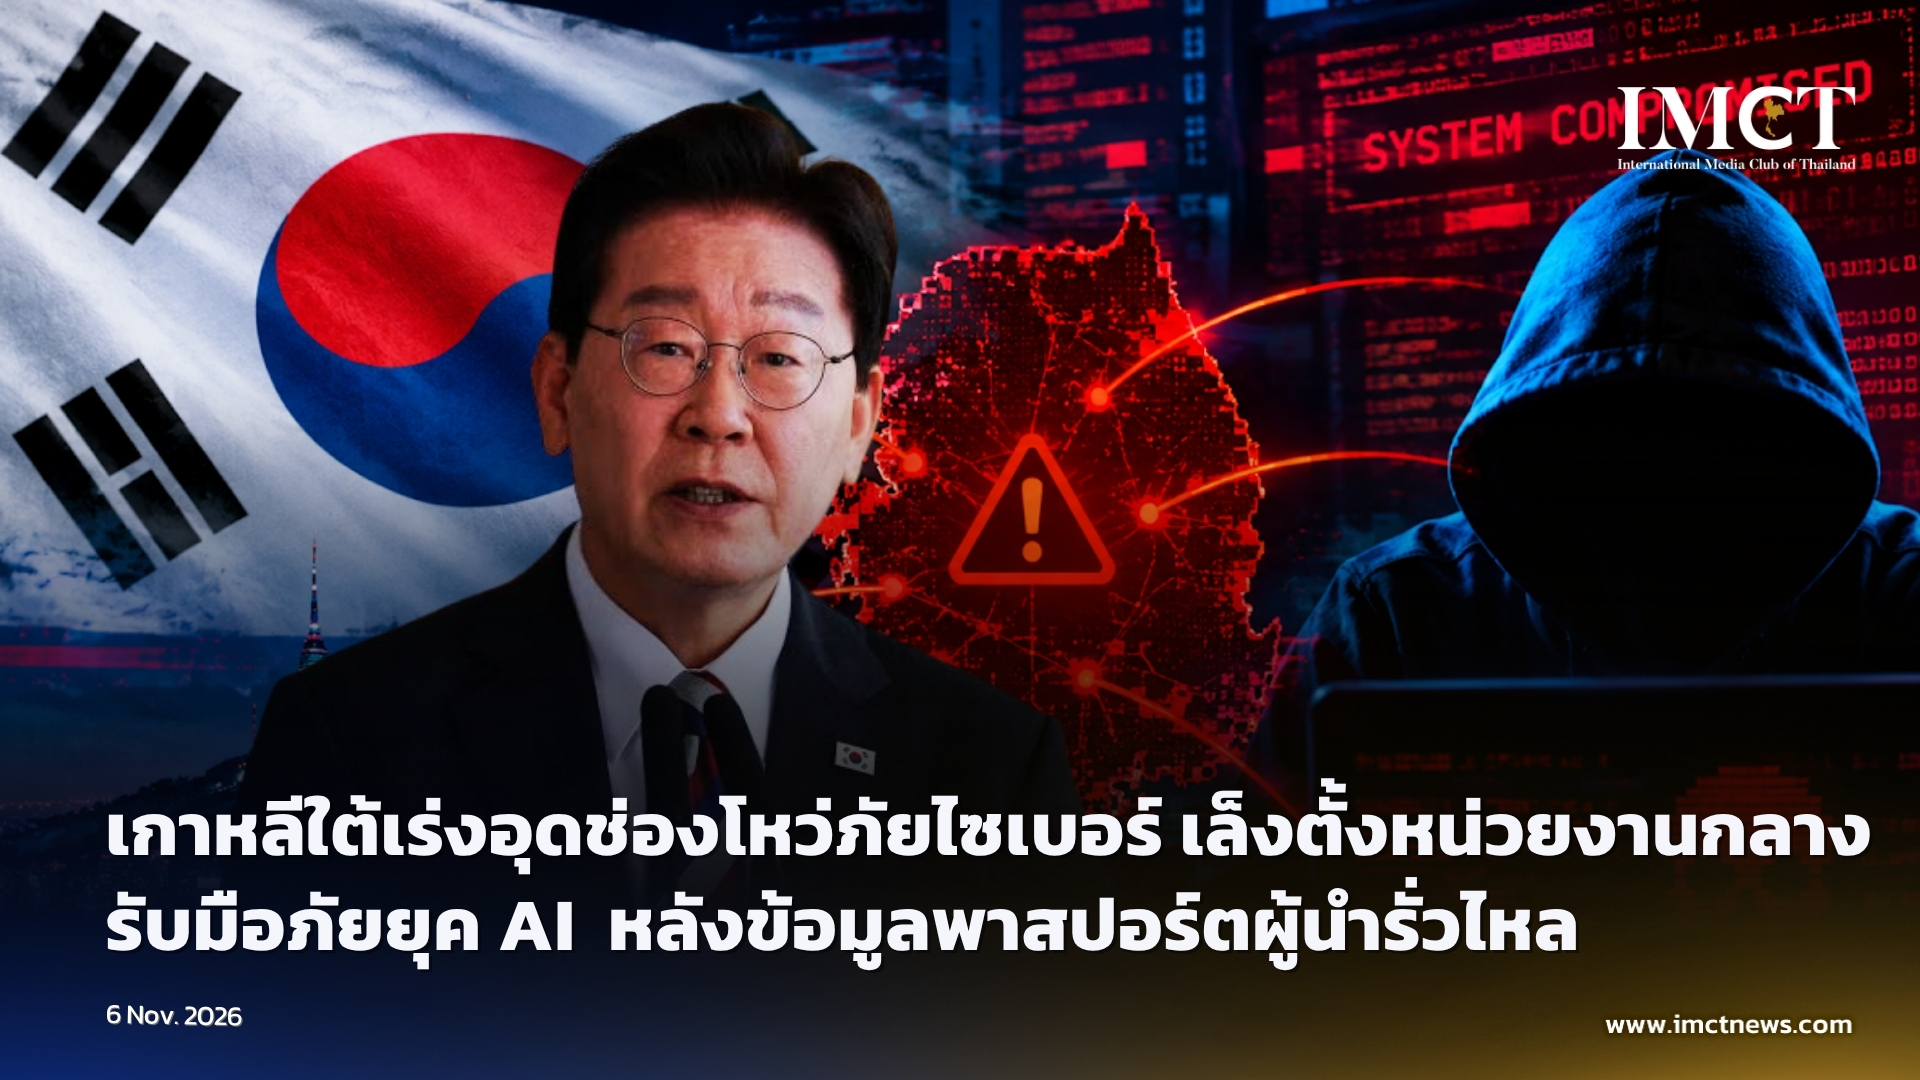
เกาหลีใต้เร่งอุดช่องโหว่ภัยไซเบอร์ เล็งตั้งหน่วยงานกลางรับมือภัยยุค AI หลังข้อมูลพาสปอร์ตผู้นำรั่วไหล
6-11-2026
สำนักข่าว SCMP รายงานว่า ข้อเสนอของประธานาธิบดีอี แจมยอง (Lee Jae Myung) มีขึ้นหลังจากรายละเอียดส่วนบุคคลของเขาและเจ้าหน้าที่หลายคนรั่วไหลทางออนไลน์
การผลักดันของประธานาธิบดีอี แจมยอง (Lee Jae Myung) แห่งประเทศเกาหลีใต้ (South Korea) ในการจัดตั้งหน่วยงานความมั่นคงไซเบอร์แบบรวมศูนย์ หลังจากข้อมูลหนังสือเดินทางของเขารั่วไหล อาจต้องเผชิญกับภาวะเฉื่อยชาอย่างกว้างขวาง แม้ว่าเขาจะถือว่าเรื่องนี้เป็นภัยคุกคามต่อความมั่นคงแห่งชาติก็ตาม
บรรดาผู้เชี่ยวชาญด้านเทคโนโลยีเตือนว่า การสร้างองค์กรใหม่เพียงอย่างเดียวจะไม่ช่วยแก้ปัญหาความประมาทเลินเล่อที่หยั่งรากลึกได้ โดยทั้งภาคธุรกิจและหน่วยงานรัฐบาลยังคงมองว่าการรักษาความปลอดภัยไซเบอร์ที่เข้มงวดขึ้นเป็นเพียงค่าใช้จ่ายที่ไม่จำเป็น จนกว่าจะเกิดเหตุการณ์ข้อมูลรั่วไหลรุนแรงขึ้น
ข้อเสนอของประธานาธิบดีอี แจมยอง (Lee Jae Myung) มีขึ้น ท่ามกลางการตรวจสอบช่องโหว่ด้านความมั่นคงไซเบอร์ของประเทศเกาหลีใต้ (South Korea) ที่เข้มข้นขึ้น โดยเฉพาะอย่างยิ่งหลังจากมีรายงานว่า ข้อมูลหนังสือเดินทางและข้อมูลส่วนบุคคลอื่นๆ ของประชาชน 168 คน ซึ่งรวมถึงประธานาธิบดี ภรรยาของเขา และเจ้าหน้าที่ความมั่นคงระดับสูง สามารถเข้าถึงได้ทางออนไลน์นานเกือบ 5 เดือน
เหตุการณ์ข้อมูลรั่วไหลดังกล่าว ซึ่งเกี่ยวข้องกับรายชื่อผู้โดยสารจากการเดินทางเยือนทวีปยุโรป (Europe) ของประธานาธิบดีอี แจมยอง (Lee Jae Myung) เมื่อเดือนมิถุนายน นำไปสู่การสืบสวนฉุกเฉินและแผนการออกหนังสือเดินทางใหม่ให้แก่ผู้ได้รับผลกระทบ อย่างไรก็ตาม ในเวลาต่อมา เจ้าหน้าที่ระบุว่าเหตุการณ์นี้เกิดจากการเปิดเผยโดยอุบัติเหตุ มากกว่าการถูกแฮก
เมื่อวันอังคาร ประธานาธิบดีอี แจมยอง (Lee Jae Myung) ได้เสนอต่อเจ้าหน้าที่ของเขาให้ "พิจารณาอย่างจริงจัง" ในการแต่งตั้ง "องค์กรซาร์ไซเบอร์ (cybersecurity tsar organization) ที่มีอำนาจและมีประสิทธิภาพ" เพื่อประสานงานภารกิจของรัฐบาลที่กระจายตัวอยู่ในการดูแลความปลอดภัยออนไลน์
ปาร์ค ดงชอล (Park Dong-chul) ศาสตราจารย์ผู้เชี่ยวชาญด้านประเด็นความมั่นคงแห่งมหาวิทยาลัยจุงอาง (Chung-Ang University) กล่าวว่า "บริษัทหลายแห่งในประเทศนี้ยังคงมองว่าความมั่นคงไซเบอร์เป็นเพียงภาระที่มีราคาแพง จนกว่าพวกเขาจะประสบกับเหตุการณ์ละเมิดความปลอดภัยที่รุนแรง หลายแห่งยังคงพึ่งพามาตรการตั้งรับแบบแยกส่วนเพื่อจำกัดความเสียหายหลังจากเกิดเหตุการณ์ขึ้นแล้ว"
ในการประชุมคณะรัฐมนตรีเมื่อวันอังคาร ประธานาธิบดีอี แจมยอง (Lee Jae Myung) ได้ยกตัวอย่างคลื่นการโจมตีทางไซเบอร์ที่เพิ่มขึ้นทั้งในและต่างประเทศ พร้อมเรียกร้องให้มีระบบตอบสนองที่ครอบคลุมทั่วประเทศ ซึ่งสามารถตรวจจับสัญญาณเตือนภัยล่วงหน้าของการโจมตีและดำเนินมาตรการป้องกันได้
"ด้วยความก้าวหน้าของปัญญาประดิษฐ์ หรือ เอไอ (AI) เทคนิคการแฮกกำลังซับซ้อน ก้าวหน้า และแพร่หลายมากขึ้นเรื่อยๆ ซึ่งเผยให้เห็นข้อจำกัดที่ชัดเจนในระบบความมั่นคงที่มีอยู่ซึ่งมุ่งเน้นไปที่การตรวจสอบและการตอบสนองหลังจากเกิดเหตุการณ์ขึ้นแล้ว" เขากล่าว
ปาร์ค ดงชอล (Park Dong-chul) กล่าวว่า ประเทศเกาหลีใต้ (South Korea) ควรมุ่งแก้ไขปัญหาความตระหนักรู้ของสาธารณชนที่ยังอยู่ในระดับต่ำเกี่ยวกับความสำคัญของความมั่นคงไซเบอร์ หากคิดจะจัดตั้งองค์กรใหม่ขึ้นมา
"ผมสงสัยว่าการเพิ่มชั้นการกำกับดูแลใหม่เช่นนี้จะมีประสิทธิภาพหรือไม่ ตราบใดที่ยังคงมีความรับรู้ที่แพร่หลายว่า การลงทุนในความมั่นคงไซเบอร์เปรียบเหมือนการโยนเงินทิ้งนอกหน้าต่าง" เขากล่าวเสริม
ด้านศาสตราจารย์ ลิม จงอิน (Lim Jong-in) จากบัณฑิตวิทยาลัยความมั่นคงสารสนเทศ มหาวิทยาลัยโกเรีย (Korea University) กล่าวว่า จำเป็นต้องมีองค์กรภาครัฐที่มีอำนาจเพื่อประสานงานการตอบสนองของรัฐบาลและภาคธุรกิจในระยะเวลาอันสั้น เนื่องจากความรับผิดชอบ ด้านความมั่นคงไซเบอร์ในปัจจุบันยังคงกระจัดกระจายอยู่ตามหน่วยงานต่างๆ
ความรับผิดชอบด้านความมั่นคงไซเบอร์ถูกแบ่งออกเป็นหลายหน่วยงาน โดยสำนักข่าวกรองแห่งชาติ (NIS) ทำหน้าที่กำกับดูแลความมั่นคงของโครงสร้างพื้นฐานสาธารณะที่สำคัญ กระทรวงวิทยาศาสตร์ดูแลภาคเอกชนเป็นส่วนใหญ่ และคณะกรรมการบริการทางการเงิน (FSC) กำกับดูแลความมั่นคงในภาคการเงิน
"เมื่อเผชิญกับการโจมตีที่เพิ่มขึ้นซึ่งขับเคลื่อนโดยตัวแทนเอไอ (AI agents) รัฐบาลไม่มีเวลามานั่งประชุมร่วมกันเพื่อหารือแนวทางตอบสนองเหมือนในอดีตอีกต่อไป" ลิม จงอิน (Lim Jong-in) กล่าว "ต้องมีช่องทางที่ทำงานตลอด 24 ชั่วโมง 7 วัน เพื่อให้มั่นใจว่าจะตอบสนองได้อย่างรวดเร็ว"
ลิม จงอิน (Lim Jong-in) กล่าวว่า ความร่วมมือจากภาคเอกชนจะมีความสำคัญอย่างยิ่งต่อการดำเนินงานขององค์กรดังกล่าวอย่างราบรื่น โดยยกตัวอย่างไบแนนซ์ (Binance) ซึ่งเป็นกระดานเทรดคริปโทเคอร์เรนซีที่ใหญ่ที่สุดในโลก ที่สูญเสียเงินไปถึง 6 พันล้านดอลลาร์สหรัฐจากการถูกแฮกภายในเวลาเพียง 20 นาที
ไบแนนซ์ (Binance) เปิดเผยเมื่อวันอังคารว่า แฮกเกอร์ได้ใช้การสัมภาษณ์งานปลอมและเครื่องมือปัญญาประดิษฐ์ (AI) ภายในองค์กรในการก่อเหตุโจรกรรมครั้งนี้
สำนักงานสอบสวนกลางแห่งสหรัฐฯ หรือ เอฟบีไอ (FBI) ระบุว่า การโจรกรรมดังกล่าวเป็นผลงานของประเทศเกาหลีเหนือ (North Korea) โดยชี้ว่าเป็นกลุ่มแฮกเกอร์ที่เรียกว่า เทรดเดอร์เทรเตอร์ (TraderTraitor) ซึ่งเป็นชื่อที่เคยเชื่อมโยงกับการโจรกรรมคริปโทเคอร์เรนซีอื่นๆ มาก่อน
เมื่อวันอังคาร คิม โยจอง (Kim Yo-jong) น้องสาวผู้มีอำนาจของ คิม จองอึน (Kim Jong-un) ผู้นำประเทศเกาหลีเหนือ (North Korea) ได้ปฏิเสธข้อค้นพบของ เอฟบีไอ (FBI) อย่างสิ้นเชิง โดยเรียกข้อกล่าวหานี้ว่าเป็นการ "ยั่วยุทางการเมืองอย่างร้ายแรง" ต่อกรุงเปียงยาง (Pyongyang)
ด้วยขีดความสามารถด้านการข่าวกรองที่กว้างขวาง คาดว่า NIS จะเข้ามามีบทบาทนำในองค์กรกำกับดูแลที่ได้รับการเสนอจัดตั้งนี้
ลิม จงอิน (Lim Jong-in) ได้รวบรัดปฏิเสธความกังวลเกี่ยวกับการรวมศูนย์อำนาจข่าวกรองไว้ในมือของหน่วยงานดังกล่าว โดยระบุว่า "ไม่เหมือนกับยุครัฐบาลเผด็จการในอดีต ความโปร่งใสและการกำกับดูแลโดยสาธารณชนในปัจจุบันจะป้องกันไม่ให้หน่วยงานรัฐบาลสอดแนมประชาชนได้"
ย็อม ฮึงย็อล (Youm Heung-youl) ศาสตราจารย์เกียรติคุณด้านความมั่นคงสารสนเทศ มหาวิทยาลัยซุนชอนฮยาง (Soonchunhyang University) ให้สัมภาษณ์กับหนังสือพิมพ์ โคเรีย ไทม์ส (Korea Times) ว่า ยังไม่ชัดเจนว่ารัฐบาลวางแผนจะจัดตั้งองค์กรใหม่นี้ผ่านการตรากฎหมาย หรือสร้างเป็นคณะกรรมการร่วมระดับรัฐบาล
หากรัฐบาลเลือกรูปแบบคณะกรรมการ ย็อม ฮึงย็อล (Youm Heung-youl) เสนอแนะว่า ประธานาธิบดีอี แจมยอง (Lee Jae Myung) ควรทำหน้าที่เป็นประธานด้วยตนเอง เพื่อให้มีอำนาจเพียงพอภายใต้ระบบประธานาธิบดีของประเทศเกาหลีใต้ (South Korea)
"โดยส่วนตัวผมคิดว่ามันจะดีกว่าหากประธานาธิบดีนั่งเป็นประธานด้วยตนเอง แม้ว่าจะเป็นคณะกรรมการภายใต้ประธานาธิบดีก็ตาม" เขากล่าว
"สิ่งที่สำคัญที่สุดคือองค์กรนี้ต้องมีอำนาจที่แท้จริง ไม่ควรเป็นคณะกรรมการที่มีอยู่แค่เพียงชื่อ"
ฮวัง ซอกจิน (Hwang Suk-jin) ศาสตราจารย์ประจำบัณฑิตวิทยาลัยความมั่นคงสารสนเทศ มหาวิทยาลัยดงกุก (Dongguk University) เห็นพ้องว่า แนวทางการทำงานแบบแยกกระทรวงในปัจจุบันมีข้อจำกัดในการจัดการกับการโจมตีที่ใช้พลัง เอไอ (AI) และการละเมิดความปลอดภัยที่เกิดขึ้นพร้อมกัน
"เมื่อบริษัททางการเงินประเมินความปลอดภัยของตนเองโดยใช้แบบรายการตรวจสอบของผู้กำกับดูแล ช่องโหว่ที่เกิดขึ้นจริงอาจถูกมองข้าม หรือการตรวจสอบอาจกลายเป็นเพียงเรื่องตามพิธีการเท่านั้น" ฮวัง ซอกจิน (Hwang Suk-jin) กล่าว
เขาเรียกร้องให้มีการ "ทดสอบการเจาะระบบ" (penetration tests) อย่างสม่ำเสมอ และการตรวจสอบในพื้นที่จริง เพื่อระบุช่องโหว่และยืนยันว่าบริษัทต่างๆ ได้แก้ไขปัญหาเหล่านั้นแล้ว แทนที่จะพึ่งพาเพียงการประเมินตนเองเท่านั้น
เมื่อเร็วๆ นี้ รัฐบาลได้ยกระดับการตรวจสอบความมั่นคงปลอดภัยเพื่อตอบสนองต่อภัยคุกคามทางไซเบอร์ที่อุบัติขึ้นใหม่
เมื่อวันอังคาร NIS ระบุว่า ทางหน่วยงานได้ดำเนินโครงการร่วมตรวจสอบความมั่นคงไซเบอร์ในภาคสาธารณะมาตั้งแต่เดือนพฤษภาคม โดยความร่วมมือกับหน่วยงานรัฐบาลอื่นๆ เพื่อรับมือกับภัยคุกคามทางไซเบอร์ที่เพิ่มขึ้น นอกจากนี้ ยังได้ร้องขออย่างเร่งด่วนไปยังหน่วยงานรัฐบาลกลางและองค์กรปกครองส่วนท้องถิ่นมากกว่า 2,100 แห่ง ให้ดำเนินการตรวจสอบความปลอดภัยของตนเองโดยใช้แบบรายการตรวจสอบ
หน่วยงานวางแผนที่จะดำเนินการตรวจสอบระบบที่เชื่อมต่อกับอินเทอร์เน็ต ณ สถานที่โครงสร้างพื้นฐานเทคโนโลยีสารสนเทศและการสื่อสารที่สำคัญในภาคสาธารณะให้เสร็จสิ้นภายในกลางเดือนพฤศจิกายน
การเคลื่อนไหวนี้มีขึ้นหลังจาก คณะกรรมการบริการทางการเงิน (FSC) ซึ่งเป็นหน่วยงานกำกับดูแลภาคการเงินของประเทศ กล่าวเมื่อเดือนที่แล้วว่า มีการยืนยันเหตุการณ์ละเมิดความปลอดภัยทางไซเบอร์ที่กระทบต่อระเบียบประวัติลูกค้า 100,000 รายการ ในสถาบันการเงิน 16 แห่ง รวมถึงธนาคารพาณิชย์ ธนาคารออมสิน และบริษัทไฟแนนซ์เครดิต
หน่วยงานกำกับดูแลทางการเงินได้ประกาศแผนการที่จะยกระดับการตรวจสอบตัวตนและการควบคุมการเข้าถึง ปรับปรุงการแบ่งปันข้อมูล และเพิ่มความรับผิดชอบของผู้บริหารองค์กรต่อความมั่นคงไซเบอร์
เมื่อเดือนที่แล้ว กรุงโซล (Seoul) ได้ยกระดับการเตือนภัยวิกฤตไซเบอร์ของประเทศขึ้นหนึ่งขั้น สู่ระดับ "เฝ้าระวัง" (caution) ซึ่งเป็นระดับต่ำสุดอันดับสองในระบบสี่ระดับ ท่ามกลางความพยายามทั่วโลกในการแก้ไขข้อผิดพลาดด้านความปลอดภัยที่สำคัญสองประการใน PHP หรือ ไฮเปอร์เทกซ์พรีโปรเซสเซอร์ (Hypertext Preprocessor) ซึ่งเป็นภาษาโปรแกรมที่ใช้อย่างแพร่หลาย
นอกจากนี้ รัฐบาลยังวางแผนที่จะเข้าตรวจสอบสถานที่โครงสร้างพื้นฐานไอทีสำคัญในภาคเอกชนประมาณ 170 แห่ง เพื่อระบุจุดอ่อนด้านความปลอดภัยอีกด้วย
---
IMCT NEWS
ที่มา https://www.scmp.com/week-asia/politics/article/3373305/south-korea-wants-cyber-tsar-can-it-beat-complacency?module=top_story&pgtype=section